

 微信扫一扫,关注公众号
科技行者
算力行者
见证连接与计算的「力量」

趋势科技:恶意软件利用Windows安全功能阻拦安全软件
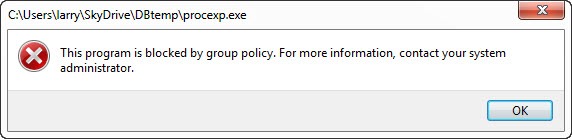


限制安全软件的特权,包括限制趋势科技提供的安全软件服务特权。
软件限制策略是一项被引入Windows XP和Windows Server 2003的功能,这项功能通常通过组策略(Group Policy)进行管理。SRP功能的目的是允许管理员将特定的可执行程序列入黑名单和白名单,或者限制无特权用户(标准用户)执行。
虽然这并不是SRP第一次被恶意软件利用,但趋势科技认为显著的VAWTRAK攻击致使它显得更为重要。
无论在哪一版本的Windows系统中,SRP都可被本地策略编辑器(Local Policy Editor)调用:
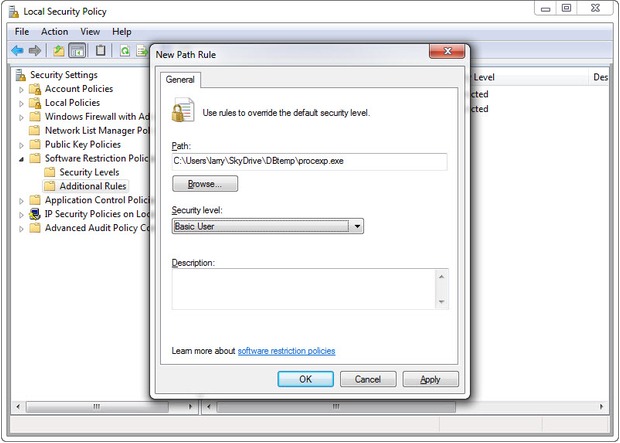
此外,由于本地策略在系统中转化为注册表键值进行管理,所以直接创建注册表键值也是可能的,这正是趋势科技记录中恶意软件的做法。在上图的示例中,放置该注册表键值的地址为HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\safer\codeidentifiers。
当用户试图运行这个可执行文件时,Windows便会阻止用户这样操作:
恶意软件本身必须要在有享有权限的环境下被执行,这样才能创建这些注册表键值,而且不论当前正在运行的安全软件正试图阻止它它也必须完成自身的执行。很可能,安全软件更新也许能够发现这个恶意软件,但如果该恶意软件已经以这种方式将其封锁,安全软件将无法发现这个恶意软件的潜入。
具有讽刺意味的是,在2002年新年第一天,微软TechNet在一篇文章中介绍SRP时描述了它如何可以用来“对抗病毒”。这篇文章中还描述了SRP的其他用途:
•管理可下载的ActiveX控件
•仅在数字签名脚本下运行
•仅批准电脑系统中已安装软件的执行
•锁定一台计算机
趋势科技列出了53个系统可能被恶意软件感染的产品和公司。


 0赞
好文章,需要你的鼓励

至顶头条
科技行者
码客人生

奇客Solidot
高飞的电子替身
奇客情报站

 推荐文章
AI客服退错货,AI客服帮你订错机票,这种事听起来像段子,但在真实的智能体系统里,这是每天都在发生的事故
论文提出CAST框架,通过多智能体系统把任务成败的粗略反馈转化为逐步动作的详细批评理由,训练出更懂节制的批评模型,再用它优化执行策略,让8B小模型在可靠性指标上反超120B大模型,提升智能体在真实动态环境中的稳定表现。
当机器人学会走路,却依然找不到答案
论文提出NavMCP框架,用意图、观察、记忆三条通道把VLM推理与导航基础模型NFM结合,解决具身问答中长距离探索问题,在多个基准和真实机器狗测试中均取得最优效果。
老师没教,学生却学会了:一场关于AI蒸馏的乌龙实录
研究发现教师模型批改学生生成内容时噪声率高达50%,但学生依然能进步。作者发现真正起作用的是压制学生自己低概率词,据此提出无需外部监督的OPSA方法,在AIME24等数学测试上带来最高307%的提升。
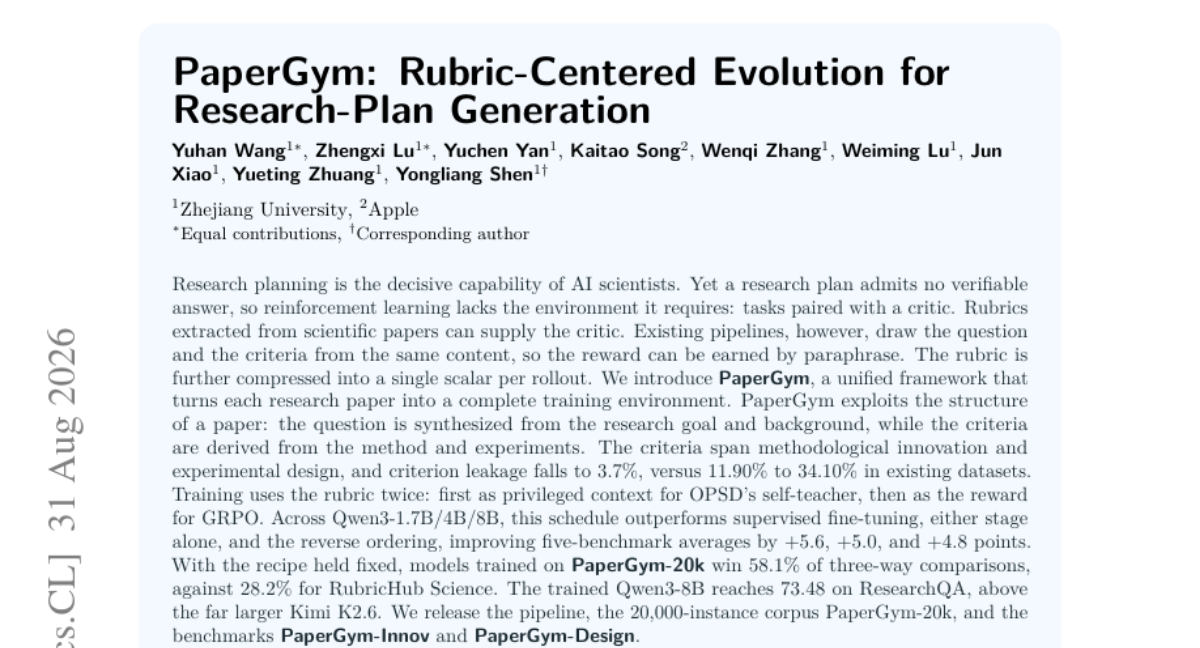
让AI给自己出考题:科研计划训练里那个作弊漏洞
PaperGym提出一套把科研论文转化为AI训练环境的方法,解决科研计划生成缺乏可验证奖励的难题,通过问题答案分离降低评分标准泄露,结合自蒸馏与强化学习两阶段训练,让小模型在多个基准上超越更大规模的商业模型。
AI客服退错货,AI客服帮你订错机票,这种事听起来像段子,但在真实的智能体系统里,这是每天都在发生的事故
当机器人学会走路,却依然找不到答案
老师没教,学生却学会了:一场关于AI蒸馏的乌龙实录
让AI给自己出考题:科研计划训练里那个作弊漏洞





