




 微信扫一扫,关注公众号

科技行者

算力行者
见证连接与计算的「力量」

IIS漏洞爆发 全国3成服务器或受到黑客攻击


昨天,IIS曝出重大安全漏洞。阿里云云盾第一时间更新了防护规则,并紧急通知广大企业和开发者尽快安装微软官方补丁。统计显示,全国30%的服务器受该漏洞影响。
微软昨天发布安全公告,提示HTTP.sys中存在一个重大安全漏洞,可能允许远程执行代码。根据已公开的漏洞攻击细节显示,攻击者只需要发送恶意的http请求数据包,就可能远程读取IIS服务器的内存数据,或使服务器系统蓝屏崩溃。
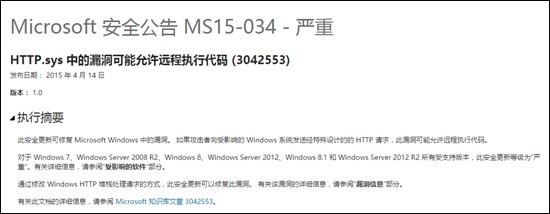
微软紧急安全公告,提示IIS漏洞威胁
该漏洞编号为CVE-2015-1635,主要影响Windows Server 2008 R2、Server 2012和Win7/Win8等主流服务器操作系统。阿里云云盾弱点分析监测统计显示,全国30%服务器受该漏洞影响。而这些受影响服务器主要分布在浙江、北京、山东、广东、上海等地,约占受服务器的94.3%。
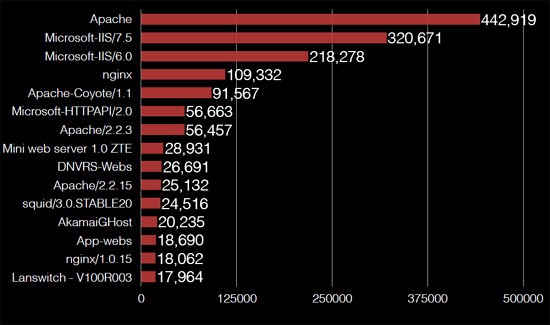
据阿里云云盾监测显示,国内受IIS漏洞影响服务器约占30%
漏洞曝光后,阿里云安全马上启动客户应急防护预案,第一时间更新了阿里云云盾的防护规则,并紧急通知广大企业和开发者尽快安装微软官方补丁(补丁地址:https://technet.microsoft.com/zh-cn/library/security/MS15-034)。
由于攻击代码已经被攻击者公开,如不及时更新补丁或进行相关防护,很可能会成为攻击者大规模破坏的目标。阿里云安全提醒请尽快安装微软官方补丁,以保护企业和用户的安全。


 0赞
好文章,需要你的鼓励


至顶头条

科技行者

码客人生

奇客Solidot

高飞的电子替身

奇客情报站

 推荐文章


为什么越难的题,AI 越学不会?RGPO 用一个"临时脚手架"解决了这个死结
RGPO用"临时脚手架"破解大模型强化学习的奖励稀疏难题:先让模型独立解题,失败则分段放出标准解法引导重写,仅采纳经验证更优的答案。难题测试准确率从0跃至99.5%,语言模型平均分高出最强基线5.0分。

让大模型学会"对齐":用专家路由给多语言能力松绑
论文提出用MoE模型的路由器输出作为跨语言对齐目标,通过持续预训练对翻译句对施加路由KL散度损失,在不改变分词和架构的前提下让隐藏表示更接近,并在四个开源MoE模型、七种语言上验证了下游任务性能的一致提升。

DiffGate:当老师和考官意见不一致时,AI学生该听谁的?
DiffGate提出难度门控的教师指导机制,让验证器决定何时需要教师介入,仅对失败且困难的轨迹提供有界教师指导,结合GRPO强化学习,在数学与代码任务上显著提升解题覆盖率与跨领域迁移能力。

语言模型真的需要一张可训练的词嵌入表吗?
研究者用固定不变的16位二进制编码替代传统可训练词嵌入表,在17亿参数规模模型上训练1000亿token,证明模型仍可获得实质语言能力,揭示输入表并非必需,但性能略逊于可学习方案。
为什么越难的题,AI 越学不会?RGPO 用一个"临时脚手架"解决了这个死结
让大模型学会"对齐":用专家路由给多语言能力松绑
DiffGate:当老师和考官意见不一致时,AI学生该听谁的?
语言模型真的需要一张可训练的词嵌入表吗?





